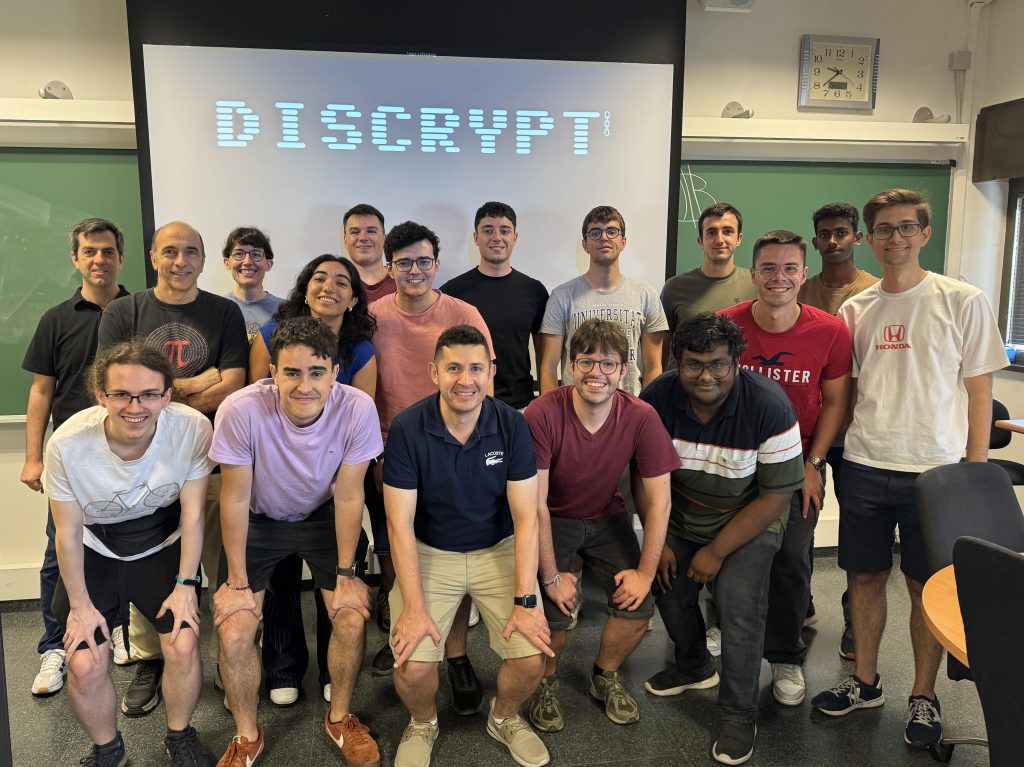
Una delegació de Discrypt va participar a la Reunión Española sobre Criptología y Seguridad de la Información 2026 (RECSI 2026), celebrada a Tenerife. La RECSI és la conferència científica líder a Espanya en els àmbits de la criptologia i la seguretat de la informació. Aquesta trobada biennal ha jugat un paper central en el foment del desenvolupament de la recerca i la col·laboració dins la comunitat criptogràfica espanyola.
Aquest any, Discrypt hi va estar fortament representada, amb l'assistència de diversos membres que van presentar els resultats de les seves darreres investigacions sobre una àmplia gamma de temes, des de la privacitat en l'aprenentatge automàtic fins a la seguretat de les cadenes de blocs (blockchain).
Riscos de Privacitat en l'Aprenentatge Federat
La conferència es va inaugurar amb una presentació de Gorka Pineda (juntament amb Antonina Serebriakova de la UOC), els quals van explorar l'impacte dels algorismes d'agregació en els atacs d'inferència de propietats en l'aprenentatge federat. L'aprenentatge federat permet a múltiples participants entrenar de manera col·laborativa un model compartit sense intercanviar directament les seves dades en brut, reduint així l'exposició de les dades i millorant la privacitat. Tanmateix, la privacitat no està totalment garantida: els adversaris encara poden explotar les actualitzacions del model compartit per inferir propietats sensibles sobre els conjunts de dades locals dels participants.
Aquest treball se centra en com l'elecció de l'algorisme d'agregació, un dels components bàsics de l'aprenentatge federat, afecta tant el rendiment del model global com la seva vulnerabilitat als atacs d'inferència. En particular, l'estudi demostra que les estratègies d'agregació juguen un paper decisiu en la configuració dels riscos de privacitat. Notablement, la incorporació d'un terme proximal, tal com es fa en l'algorisme FedProx, pot millorar la resistència a aquests atacs sense sacrificar la precisió de la classificació. Tot i això, en Gorka va advertir que les conclusions s'extreuen d'experiments fets en un únic conjunt de dades i presenten certa variabilitat, fet que subratlla la necessitat de validacions posteriors.
Incentivar el Descobriment de Capacitats Quàntiques
En una altra xerrada, en Roger Sala va presentar un enfocament innovador per detectar l'existència d'un Ordinador Quàntic Criptogràficament Rellevant (CRQC, per les seves sigles en anglès). La computació quàntica representa una gran amenaça per als esquemes criptogràfics d'ús ampli, com l'RSA i la criptografia de corba el·líptica, que esdevindrien vulnerables en presència d'adversaris quàntics prou potents. Malgrat els avenços significatius en aquest camp, encara no està clar quan s'assoliran aquestes capacitats.
Per fer front a aquesta incertesa, el treball d'en Roger proposa aprofitar els incentius econòmics a través de Bitcoin. La idea és desplegar honeypots (o canaris) criptogràfics a la xarxa Bitcoin: reptes especialment dissenyats, les solucions dels quals només serien viables amb capacitats quàntiques capaces de trencar el Problema del Logaritme Discret de Corba El·líptica. Resoldre amb èxit aquests reptes assenyalaria públicament l'existència d'un CRQC, proporcionant un mecanisme de monitorització transparent i motivat econòmicament.
Cap a Mecanismes de Prova de Treball Útils
Ghazaleh Keshavarzkalhori i Biel Castellarnau van introduir una nova perspectiva sobre els sistemes de prova de treball (Proof-of-Work o PoW), un element fonamental de les tecnologies de cadena de blocs. Els esquemes tradicionals de PoW es basen en trencaclosques basats en resums criptogràfics (hashes) que, si bé són eficaços per assolir un consens distribuït, no produeixen cap valor intrínsec més enllà de mantenir la xarxa. Aquest treball revisa les propietats essencials requerides en els mecanismes de PoW i proposa un enfocament alternatiu basat en el Problema del Logaritme Discret de Corba El·líptica (ECDLP), un problema difícil ben establert en criptografia.
La Ghazaleh i en Biel analitzen la complexitat computacional de la seva proposta i la comparen amb els enfocaments convencionals basats en funcions hash. Els seus resultats demostren que és factible dissenyar esquemes de PoW segurs basats en problemes matemàtics significatius, obrint la porta a un treball "més útil" en els sistemes blockchain, tot preservant les garanties de seguretat i consens.
Identificació de Carteres de Maquinari per Empremta Digital
En la seva presentació, en Domènec Madrid va examinar si les carteres de maquinari (hardware wallets) poden ser identificades mitjançant una empremta digital (fingerprinting) a través dels seus processos de generació de signatures.
Les carteres de maquinari s'utilitzen àmpliament per emmagatzemar claus criptogràfiques de manera segura i per signar transaccions. Aquest treball dissecciona els passos interns implicats en la generació de signatures digitals i identifica quins components són gestionats pel mateix dispositiu de maquinari. La xerrada explora, a més, si les variacions subtils en les signatures resultants podrien actuar com a senyals identificables, permetent potencialment rastrejar l'empremta digital de l'usuari. Aquesta línia d'investigació planteja qüestions importants sobre la privacitat i l'anonimat en l'ús de criptomonedes.
Modelatge de la Xarxa Lightning
Finalment, en Yasser Hayali va presentar un estudi comparatiu de models de grafs aleatoris per a la xarxa Lightning (Lightning Network). La xarxa Lightning és un protocol de segona capa construït sobre Bitcoin que permet fer pagaments ràpids i escalables. El seu comportament depèn críticament de l'estructura del seu graf de canals de pagament subjacent, la qual cosa fa que un modelatge precís sigui essencial per avaluar estratègies d'encaminament, actualitzacions del protocol i possibles atacs.
El treball d'en Yasser compara diversos models coneguts de grafs aleatoris (incloent-hi Erdős-Rényi, Barabási-Albert, Watts-Strogatz i una variant desassortativa dinàmica) amb dades del món real de la xarxa Lightning. L'anàlisi té en compte mètriques com la longitud dels camins, l'agrupament (clustering), l'assortativitat i la centralitat de la xarxa. Els resultats mostren que cap model per si sol captura completament les propietats observades de la xarxa. Com a resultat, en Yasser defensa un model híbrid que combini múltiples mecanismes, com ara l'adjunció preferencial, la desassortativitat i el tancament triàdic, per aproximar-se millor a la topologia real.
En conjunt, la RECSI 2026 va proporcionar una plataforma excel·lent per compartir idees i establir contactes (networking) amb altres investigadors en criptologia i seguretat de la informació.